



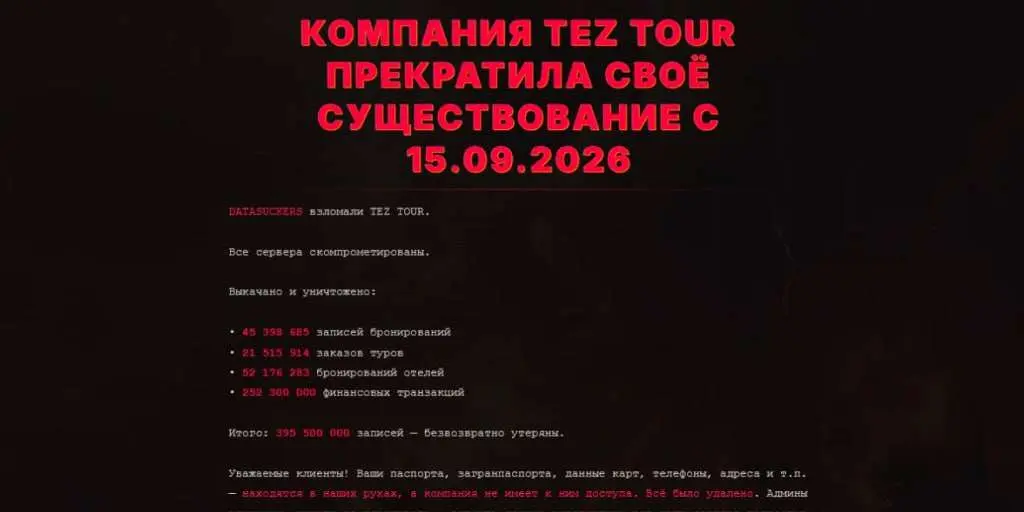
Вчера вечером сайт teztour.by перестал показывать привычную страницу подбора туров. Вместо нее появилось сообщение от имени взломщиков: компания прекратила существование, а более 395 миллионов записей о бронированиях, заказах и платежах уничтожены безвозвратно. Авторы дефейса подписались как DataSuckers и адресовали клиентам туроператора грубое послание о том, что их паспорта, номера карт, телефоны и адреса теперь в чужих руках, а восстановить удаленное невозможно — сервера якобы захвачены полностью, диски перезаписаны, резервные копии стерты.
Цифры хакеры расписали по категориям: 45,4 млн записей о бронированиях, 21,5 млн заказов туров, 52,2 млн бронирований отелей и 252,3 млн финансовых транзакций. При сложении получается около 371 млн, а не заявленные 395,5 млн — расхождение почти в 25 миллионов записей, которое само по себе бросает тень на остальные утверждения группы.
Белорусский колл-центр сначала называл происходящее плановыми техническими работами и уверял, что никакой утечки нет. Позже в разговор вступило российское руководство: топ-менеджер Tez Tour связался с отраслевым порталом Tourdom и назвал все цифры об удаленных данных выдуманными. В официальном комментарии компания заявила, что сразу после обнаружения несанкционированной активности приняла меры по локализации инцидента, а ERP-система — программа, которая объединяет учет заявок, бронирований и финансовых операций, — была своевременно изолирована и не пострадала. По версии туроператора, действующие брони сохранены, обязательства перед клиентами и партнерами выполняются в обычном режиме, а признаков компрометации данных туристов не выявлено. Ни одна из сторон пока не предъявила независимого технического подтверждения своей версии.
Достоверно зафиксирована только подмена главной страницы белорусского домена teztour.by. Международный сайт компании то показывал заглушку о технических работах, то работал в обычном режиме и продолжал рекламировать туры, поэтому судить по одному дефейсу о масштабе проникновения во всю инфраструктуру группы нельзя.
Сам туроператор — не турагентство, а посредник. Tez Tour основали в 1994 году Александр Синигибский, Александр Буртин и турецкий партнер Левент Айдын, который позже вышел из бизнеса. Компания закупает у отелей, авиакомпаний и трансферных служб места оптом, собирает их в готовый турпакет и продает либо напрямую через сайт, либо через сеть турагентов. Группа работает в России, Беларуси, Украине, Казахстане и еще нескольких странах, а по данным отраслевых рейтингов, долгое время лидировала на египетском и турецком направлениях. Именно поэтому в базах такой компании обычно хранятся не только имена, но и паспортные данные, сканы документов для виз, состав семьи, история платежей и переписка с поддержкой — весь путь клиента от бронирования до возврата с курорта.
Подтвердить, что эти данные действительно оказались у DataSuckers, пока никто не может. Некоторые читатели белорусских изданий уже усомнились в правдоподобности заявленного масштаба: зачем туроператору вообще держать в одной базе около 400 миллионов записей, а тем более годами хранить сканы паспортов, срок действия которых давно истек. Есть и более простое объяснение расхождения в цифрах: миллионы записей — это не миллионы туристов. Одна поездка порождает десятки связанных строк в базе — сегменты перелета, ночи в отеле, платежи, правки брони, обращения в поддержку, поэтому пересчитать заявленные цифры в число пострадавших людей невозможно, и туроператор такую оценку публично не называл.
О самой группировке DataSuckers практически ничего не известно — ни прежних атак, ни политической программы, ни привязки к конкретной стране. По собственному рассказу хакеров, доступ к инфраструктуре они получили примерно за две недели до взлома через сервис загрузки файлов на сайте: туда удалось подсунуть файл с PHP-кодом (языком, на котором обычно пишут серверные скрипты), который веб-сервер выполнил как программу. Дальше они якобы оказались внутри Docker-контейнера — изолированной среды для одного из компонентов сайта, — а из него неожиданно получили доступ во внутреннюю корпоративную сеть, чего в правильно настроенной системе быть не должно. Там нашлись учетные данные SVN-репозитория (хранилища версий исходного кода) с паролями от баз в конфигурационных файлах, а через панель Tomcat Manager, которая обычно нужна администраторам для развертывания Java-приложений, атакующие получили возможность выполнять код уже на рабочих серверах. Вся эта цепочка — версия одной стороны, и независимого разбора инцидента пока никто не публиковал.
Мотив атаки остается открытым: в сообщении на сайте нет ни суммы выкупа, ни политических требований — зато есть демонстративный и оскорбительный тон обращения к клиентам. Контекст этому дает статистика: центр кибербезопасности ЕСА ПРО, подразделение группы «Кросс технолоджис», еще в июне фиксировал рост атак шифровальщиков на туроператоров на 20% год к году, объясняя это сезонным всплеском — разгар отпусков делает такие компании особенно прибыльной и уязвимой целью. Портал Tourdom пошел дальше и предположил, что за похожими атаками на несколько заметных брендов туриндустрии может стоять целенаправленная кампания по подрыву доверия к отрасли, а не разовый эпизод.
Клиентам, которые бронировали туры через Tez Tour, разумно перестраховаться уже сейчас: не вводить паспортные и карточные данные на сайте, пока компания официально не объявит о завершении проверки безопасности, и не переходить по ссылкам из писем и смс с просьбой срочно подтвердить бронь или сменить пароль. После подобных инцидентов обычно поднимается волна фишинга под видом самой компании. Статус поездки лучше уточнять у турагента или по официальным контактам, а не через ссылку из неожиданного сообщения, а если пароль от личного кабинета повторяется на других сайтах, стоит сменить его в первую очередь на почте и в банковских сервисах, включить двухфакторную аутентификацию и последить за операциями по карте.


