



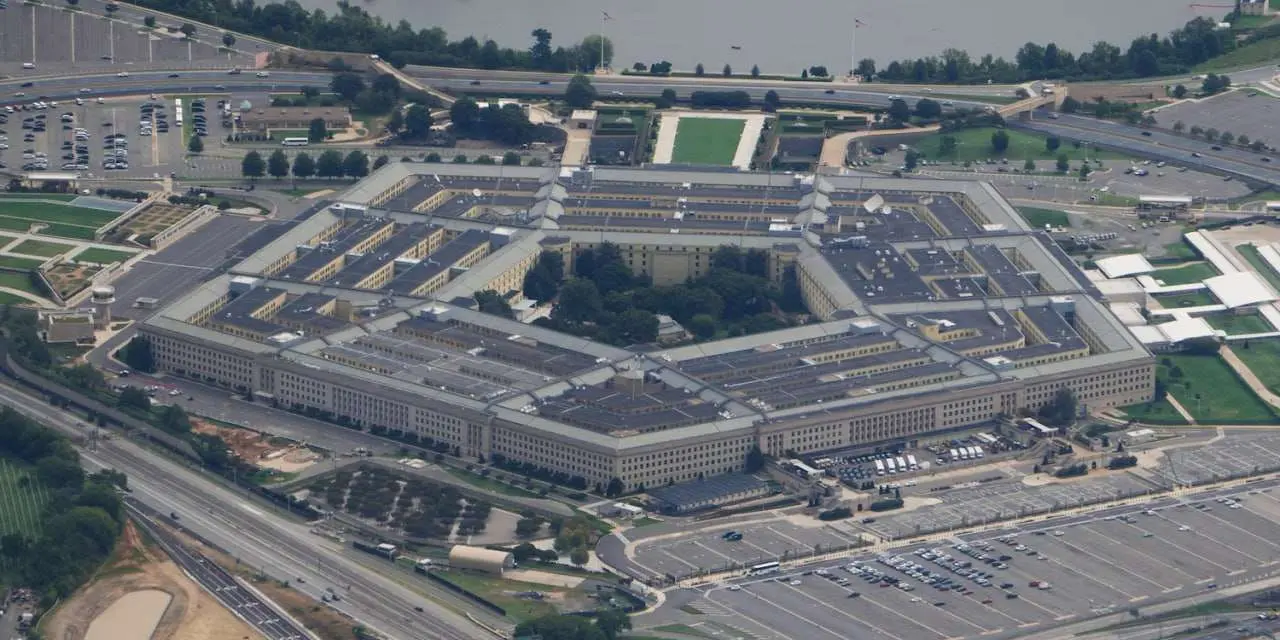
В течение девяти месяцев посторонние люди имели доступ к файлам кадрового центра Минобороны США, где без шифрования лежали номера социального страхования, даты рождения, контакты и военные специальности. По словам представителя ведомства, утечка затронула 2,76 млн живых людей и еще 294 тысячи умерших.
Громкое «Пентагон вскрыли» при этом нуждается в поправке. Злоумышленники попали не в рабочие сети и не в засекреченные системы, их добычей стал Defense Manpower Data Center (Центр кадровых данных Минобороны, DMDC). По сути это отдел кадров и учетная служба американской армии в одном лице: в его базах больше 60 млн записей о военных, ветеранах, гражданских служащих, подрядчиках и членах их семей, а еще центр отвечает за проверку личности каждого владельца армейского удостоверения. Выходит, взломщикам достался далеко не самый секретный, зато, пожалуй, самый личный архив Пентагона.
Злоумышленники нашли лазейку в системе обмена файлами центра. Судя по уведомлениям ведомства, это происходило с октября 2025 года. Проблему обнаружили 16 июля 2026 года, после чего уязвимость устранили. Какая именно программа дала сбой и в чём состояла ошибка, ведомство не объяснило. О случившемся стало известно из уведомлений пострадавшим — писем, которые центр разослал людям, чьи данные оказались под угрозой. Один из получателей опубликовал своё письмо на Reddit.
Кто стоял за взломом, пока неизвестно, и ответственность на себя никто не взял. Расследование происхождения атаки продолжается. Эту историю легко спутать с другой, случившейся на той же неделе. Группировка ShinyHunters заменила картинки на FBIJobs.gov, сайте вакансий ФБР, изображением покемона, своего неофициального талисмана, и заявила о краже данных агентов. Там путь проникновения известен: хакеры воспользовались «дырой» в Oracle PeopleSoft (система управления персоналом), причем защитное правило межсетевого экрана обходилось заменой всего одного символа в запросе. Связь между двумя инцидентами никто не подтвердил. Мотив в случае с DMDC остается догадкой, но эксперты называют такие данные золотой жилой как для иностранных разведок, которые следят за американскими военными, так и для киберпреступников, способных их шантажировать.
Реакция Вашингтона пока укладывается в стандартный протокол после утечки. DMDC сообщил, что сразу запустил процедуры реагирования на инцидент и принимает меры, чтобы оценить и усилить защиту системы. Помощь с мониторингом кредитной истории и восстановлением личности оказывает подрядчик IDX. Признаков злоупотребления данными ведомство, по его словам, пока не видит. Секретных документов в утечке, судя по опубликованному, нет.
Тем не менее пострадавшим придется быть настороже. Номер социального страхования в США служит ключом почти ко всему, от кредита до медицинской страховки. Специалист по кибербезопасности Джастин Шерман (исследует торговлю персональными данными) предупреждает, что эти сведения можно склеить с коммерческими базами и узнать о военных многое: финансы, связи, привычки. А графа «военная специальность» вместе с другими базами помогает иностранной разведке понять, кто и чем занят в армии США в разных точках мира. Прецедент уже был: после взлома Управления кадров США (OPM) ЦРУ в качестве меры предосторожности отозвало своих сотрудников из посольства в Пекине.
С той истории 2015 года, пожалуй, и стоит начинать список взломов, которые казались невозможными. Из баз OPM тогда похитили данные 21,5 млн человек, проходивших проверку для допуска к секретности, а число украденных отпечатков пальцев в итоге выросло до 5,6 млн. В анкетах были и сведения о психическом здоровье и финансовом положении кандидатов. Спецслужбы подозревали китайских хакеров, хотя официально Пекин не обвинили, а глава управления Кэтрин Арчулета ушла в отставку на следующий день после объявления масштаба инцидента.
Еще раньше, в 2008-м, американскую армию проучила обычная флешка. Зараженный накопитель вставили в военный ноутбук на базе на Ближнем Востоке, и вредоносная программа попала в сеть Центрального командования. Червь agent.btz добрался и до засекреченной сети SIPRNet. Тогдашний замминистра обороны Уильям Линн назвал это самым серьезным проникновением в военные компьютеры США за всю историю. Чистка сетей заняла 14 месяцев, флешки на время запретили, а итогом операции Buckshot Yankee стало создание Киберкомандования США. Официальные лица винили российских агентов, но участники операции в этом сомневались.
Изоляция от Интернета не спасла и иранский завод по обогащению урана в Натанзе. Червь Stuxnet, обнаруженный в 2010 году, проник в замкнутую сеть, раскручивал и тормозил центрифуги до поломки и одновременно давал операторам нормальные показания. По оценкам экспертов, он вывел из строя около тысячи машин. Авторство приписывают США и Израилю.
В 2016 году ограбили уже самих взломщиков. Группировка Shadow Brokers заявила, что украла хакерский арсенал Equation Group, которую связывают с Агентством национальной безопасности (АНБ), попыталась продать его на аукционе за миллион биткоинов, а после неудачи выложила в открытый доступ. Одна из программ, эксплойт EternalBlue (код, который использует дыру в Windows), стала двигателем вируса-вымогателя WannaCry: в мае 2017 года он заразил больше 200 тысяч компьютеров в 150 с лишним странах. Заплатку Microsoft выпустила за месяц до утечки, но многие компьютеры к моменту атаки так и остались без нее. Кто стоит за Shadow Brokers, неизвестно до сих пор.
Самая изощренная атака последних лет пришла через рядовое обновление. Хакеры, которых связывают с российской Службой внешней разведки, встроили вредоносный код в программу Orion от SolarWinds, и зараженную версию получили почти 18 тысяч клиентов компании. Среди пострадавших оказались Microsoft и несколько американских ведомств. Раскрыла шпионаж частная компания FireEye: сотрудники обнаружили в своей сети чужака, который успел украсть их собственные инструменты для проверки защиты клиентов.
Во всех этих историях броню пробивали в самом будничном месте: флешка на базе, анкета в кадровой базе, рассылка обновлений, непоставленная заплатка. У DMDC таким местом оказался сервер для обмена файлами с незашифрованными таблицами. Бесплатный мониторинг кредитной истории пострадавшим предложили на год, а номер социального страхования американцу выдают один раз на всю жизнь.


