





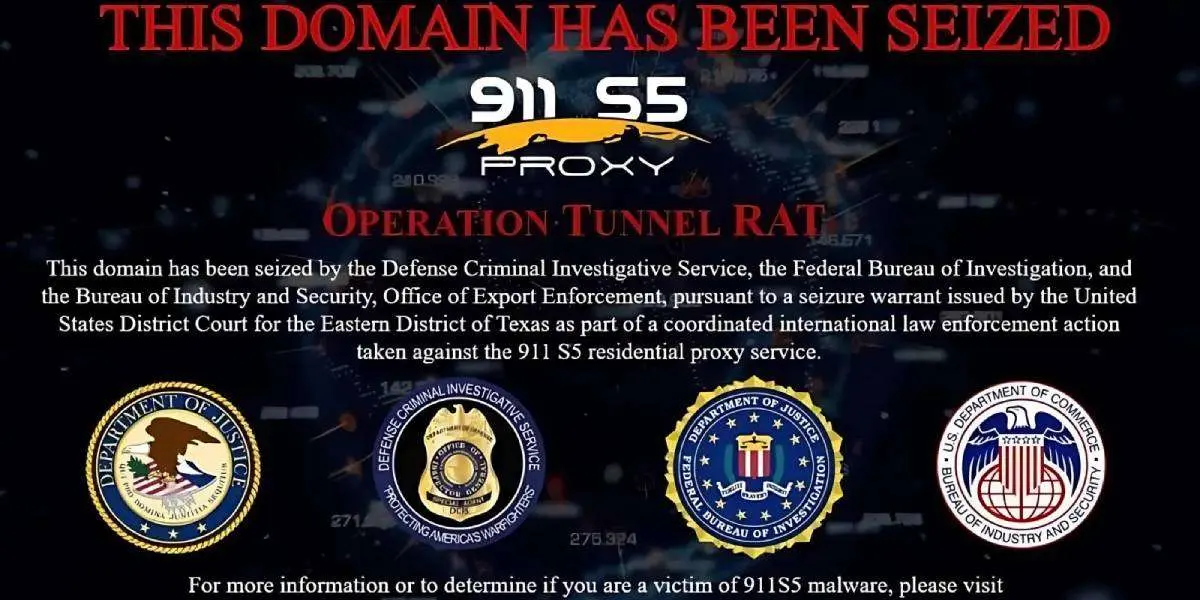
Ботнет 911 S5, который несет ответственность за миллиарды долларов убытков от киберпреступлений, включая кражу средств из фонда помощи COVID-19 и атаки вымогательского ПО, ликвидирован.
Уничтожение ботнета 911 S5 стало результатом совместной операции, в которой участвовали Минюст США, ФБР и международные правоохранительные органы Франции, Германии, Нидерландов, Великобритании, Румынии и Латвии. В результате операции под кодовым названием "Утиная охота" было конфисковано более 8,6 млн долларов в криптовалюте, полученной в результате незаконных доходов.
В рамках операции ФБР получило законный доступ к инфраструктуре ботнета и выявило более 700 000 зараженных компьютеров по всему миру, в том числе более 200 000 в США. Чтобы уничтожить ботнет, ФБР перенаправило его трафик на серверы, контролируемые правоохранительными органами, и поручило зараженным компьютерам загрузить файл-деинсталлятор, эффективно удалив вредоносное ПО и предотвратив дальнейшее заражение.
ЮньХе Ванг, 35-летний гражданин Китая, был арестован и обвинен в создании и эксплуатации ботнета 911 S5. Ванг и его сообщники распространяли вредоносное ПО на устройства жертв с помощью множества вредоносных VPN-приложений, создав сеть из миллионов взломанных домашних компьютеров под управлением Windows.
Управление ботнетом осуществлялось примерно через 150 выделенных серверов по всему миру, 76 из которых Ванг арендовал у американских интернет-провайдеров.
Киберпреступники использовали ботнет для получения удаленного доступа к зараженным компьютерам, часто без ведома владельцев.
Ванг получил около 99 млн долларов, продавая доступ к прокси IP-адресам, которые он использовал для покупки роскошных автомобилей, часов и недвижимости по всему миру.
Если Ванг будет признан виновным по всем пунктам обвинения, включая заговор с целью совершения компьютерного мошенничества, мошенничество с использованием электронных средств и отмывание денег, ему грозит максимальное наказание в виде 65 лет лишения свободы.


