





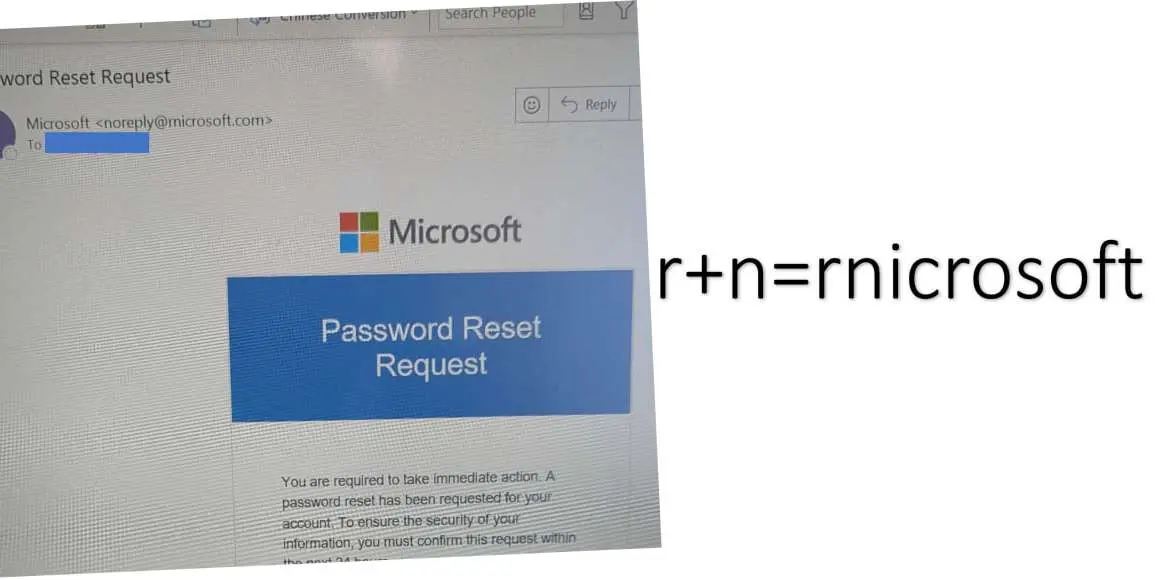
Киберпреступники начали использовать новый способ фишинговых атак на пользователей Microsoft, регистрируя домены с подменой букв в названии компании. Например, вместо «microsoft.com» злоумышленники используют «rnicrosoft (.) com», где буквы «r» и «n» визуально сливаются и могут быть незаметны, особенно на экранах смартфонов. Такая подмена создаёт иллюзию оригинального домена, что затрудняет пользователям распознавание подделки.
Мошенники копируют фирменный стиль Microsoft — логотипы, дизайн и манеру общения в почте, чтобы сделать фишинговые письма максимально правдоподобными. Целью атак является кража учетных данных, создание поддельных счетов-фактур и выдача себя за сотрудников компании. Другие распространенные приёмы фишинга включают замену букв «o» на «0» (например, «micros0ft (.) com»), добавление дефисов или использование похожих доменных зон («microsoft-support (.) com», «microsoft (.) co»).
Эксперты по кибербезопасности советуют:
- Внимательно проверять полный адрес отправителя в письмах и наводить курсор на ссылки, чтобы увидеть реальный URL.
- На мобильных устройствах удерживать ссылки, чтобы просмотреть адрес до перехода.
- Вводить адреса сайтов вручную, особенно при доступе к важным сервисам, например, для сброса паролей.
- Использовать многофакторную аутентификацию и регулярно обновлять пароли.
Такие меры помогут снизить риск попадания на поддельные сайты мошенников и защитить личные данные пользователей от кражи.
Что делать если я ввёл пароль на фишинговом сайте Microsoft
Если вы ввели пароль на фишинговом сайте Microsoft, нужно немедленно предпринять следующие шаги для минимизации возможных рисков:
- Сразу же измените пароль для вашей учетной записи Microsoft. Используйте для этого официальный сайт Microsoft, вводя адрес вручную, чтобы убедиться в подлинности ресурса.
- Если вы используете этот же пароль на других сайтах или сервисах, обязательно поменяйте его и там, создав уникальные и надежные пароли для каждого аккаунта.
- Включите многофакторную аутентификацию (MFA) для вашей учетной записи Microsoft и других важных сервисов. Это добавит дополнительный уровень защиты даже если пароль стал известен злоумышленникам.
- Просканируйте устройство надежным антивирусом, чтобы исключить наличие вредоносного ПО, которое могло быть установлено в результате перехода по фишинговой ссылке.
- Проверьте последние активности в вашей учетной записи Microsoft — если вы видите подозрительные входы или изменения, немедленно завершите все активные сессии и выйдите из учётной записи на всех устройствах.
- Будьте осторожны с будущими письмами и ссылками, особенно если они содержат требования ввести личные данные или пароли. Лучше самостоятельно заходить на сайты компаний через привычные ссылки или поисковики.


