





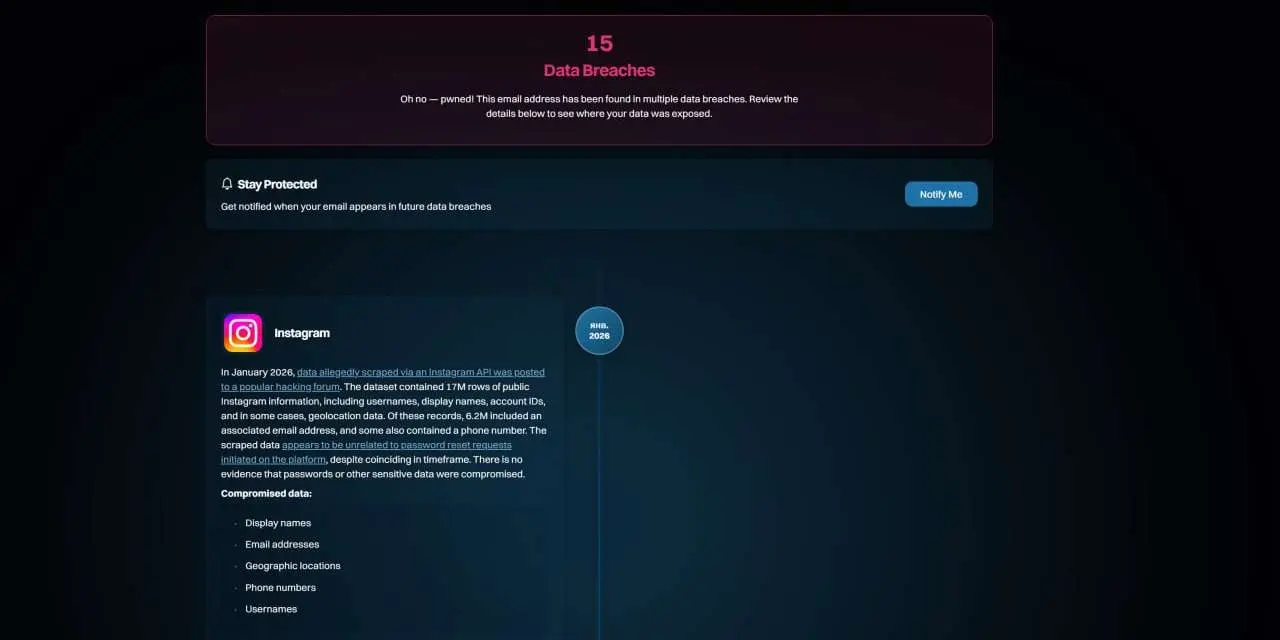
Хакер под псевдонимом Solonik выложил в даркнете на BreachForums базу данных с информацией о 17,5 миллионах пользователей Instagram. В открытом доступе оказались названия аккаунтов, адреса электронной почты, номера телефонов и частичные физические адреса. Данные распространяются бесплатно.
Meta, материнская компания Instagram, отрицает прямой взлом своих серверов. По их версии, информация была собрана через уязвимость в API (интерфейс программирования приложений — это «окно», через которое сторонние сервисы общаются с платформой), существовавшую еще в 2024 году. Компания утверждает, что пароли пользователей не скомпрометированы, а ошибка уже исправлена.
API Instagram должен был предоставлять ограниченный доступ к данным пользователей для легитимных разработчиков приложений. Однако уязвимость позволила обойти защитные механизмы: не работали ограничения на количество запросов (rate-limiting), а проверка подлинности запросов была недостаточно строгой.
Хакеры использовали технику массового «скрейпинга» (автоматический сбор данных) через открытые или слабо защищенные эндпоинты API. Вместо того чтобы взламывать серверы напрямую, злоумышленники просто отправляли миллионы легальных, на первый взгляд, запросов к системе, получая в ответ структурированные данные профилей.
Вероятно, использовались сторонние приложения, имевшие доступ к Instagram API, или же эксплуатировалась внутренняя ошибка в системе аутентификации. Данные собирались в последние месяцы 2024 года, после чего были агрегированы в единую базу.
Уже через несколько дней после публикации базы пользователи по всему миру начали получать подозрительные письма о сбросе пароля. Часть из них оказались легитимными — это Instagram пытался защитить потенциально скомпрометированные аккаунты. Но значительная доля писем была откровенным фишингом: мошенники рассылали поддельные сообщения, используя реальные email-адреса из утечки, чтобы вызвать доверие.
На сегодня подтвержденных случаев массового захвата аккаунтов официально не зафиксировано, но эксперты предупреждают: это вопрос времени. Утекшие данные идеально подходят для атак типа SIM-swap (перехват телефонного номера через оператора связи для получения SMS с кодами), целевого фишинга и восстановления доступа через службу поддержки. Более того, комбинация email, телефона и имени пользователя позволяет мошенникам атаковать не только Instagram, но и связанные сервисы — от почты до банковских приложений.
Что делать для того, чтобы чувствовать себя в безопасности? Первое и главное: немедленно смените пароль Instagram на уникальный и сложный. Не используйте один и тот же ключ для разных сервисов — это классическая ошибка, которая превращает одну утечку в цепную реакцию компрометации всех ваших аккаунтов.
Включите двухфакторную аутентификацию (2FA), но обязательно через приложение-аутентификатор типа Google Authenticator или Authy, а не через SMS. SIM-swap атаки делают SMS-коды ненадежными.
Проверьте историю входов в настройках аккаунта и завершите все подозрительные сессии. Отключите сторонние приложения, имеющие доступ к вашему профилю — именно они могли стать точкой входа для хакеров. Используйте сервисы вроде Have I Been Pwned для проверки, не фигурирует ли ваш email в других утечках.
Игнорируйте любые непрошеные письма о сбросе пароля. Если вы не инициировали восстановление доступа, не переходите по ссылкам в таких письмах. Вместо этого зайдите в Instagram напрямую через браузер или официальное приложение и проверьте активность там.


