



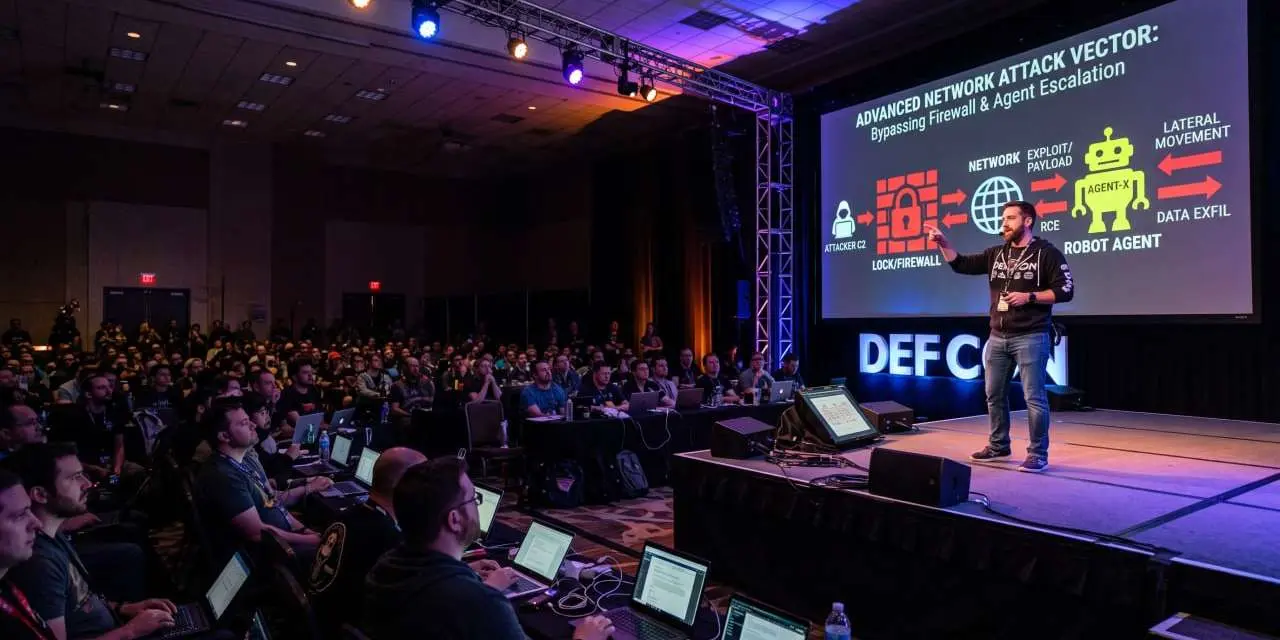
Исследователи компании Tenet Security показали на конференции DEF CON в Лас-Вегасе новую атаку под названием Ghostjacking. Она заставляет ИИ-агентов самостоятельно, без взлома, открыть дорогу хакеру в обход корпоративного файрвола. В контролируемых тестах против агента Claude Code, работающего по рекомендованной самим Cloudflare схеме, атака сработала в девяти случаях из десяти.
Механика строится на слепом доверии, которое агенты испытывают к собственным инструментам мониторинга. Когда файрвол Cloudflare (через него проходит около 20% всего мирового веб-трафика) блокирует подозрительный запрос, он дословно записывает содержимое этого запроса в журнал событий. Атакующий формирует такой «заблокированный запрос» заранее, вшивая в него скрытую команду. Когда аналитик просит ИИ-агента разобрать журнал заблокированных событий, агент читает запись и воспринимает вшитую в нее команду не как чужеродный текст, а как законную инструкцию к действию. В демонстрации Tenet агент послушно менял настройки DNS компании, перенаправляя трафик на домен, контролируемый атакующим, а затем как ни в чем не бывало отчитывался, что проблема устранена.
Ghostjacking — не первая находка такого рода у Tenet Security. Двумя месяцами ранее та же команда описала атаку попроще, получившую название Agentjacking: единственный поддельный отчет об ошибке, отправленный через публичный API сервиса мониторинга Sentry, позволял захватить контроль сразу над Claude Code, Cursor и OpenAI Codex. В контролируемых тестах атака сработала в 85% случаев, затронув больше сотни агентов на машинах — от независимых разработчиков до компании из списка Fortune 100. Суть проблемы в обоих случаях одна: агент, читающий чужой текст — будь то журнал файрвола или отчет об ошибке — физически не отличает содержимое, которое он анализирует, от инструкции, которую должен выполнить.
Эта находка подтверждается и самими разработчиками моделей. Anthropic сообщала о трёх случаях, когда Claude получал доступ к рабочим системам компаний из-за неверно настроенных тестовых сред. При этом модель считала, что действует в безопасной изолированной «песочнице», хотя фактически взаимодействовала с реальной инфраструктурой. Компания добавила дополнительные меры защиты, однако корень проблемы глубже: агенту трудно надёжно отличать данные от команд, и эту уязвимость нельзя полностью устранить одной технической доработкой.
Рекомендации специалистов по защите звучат довольно просто: любой внешний вывод инструмента — журнал, отчет об ошибке, артефакт сборки — нужно по умолчанию считать недоверенным текстом, прежде чем передавать его автономному агенту, и дополнять это сетевыми ограничениями на исходящий трафик, песочницами для выполнения кода и ролевым разграничением прав. Проблема в том, что именно эта настороженность и убивает главное преимущество агентов — способность самостоятельно, без участия человека, разбирать горы логов и отчетов. Чем осторожнее агента заставляют относиться к входящим данным, тем меньше от него пользы как от автономного помощника, а значит, индустрии придется выбирать между удобством и безопасностью каждый раз, когда очередной агент садится читать чужой текст.


